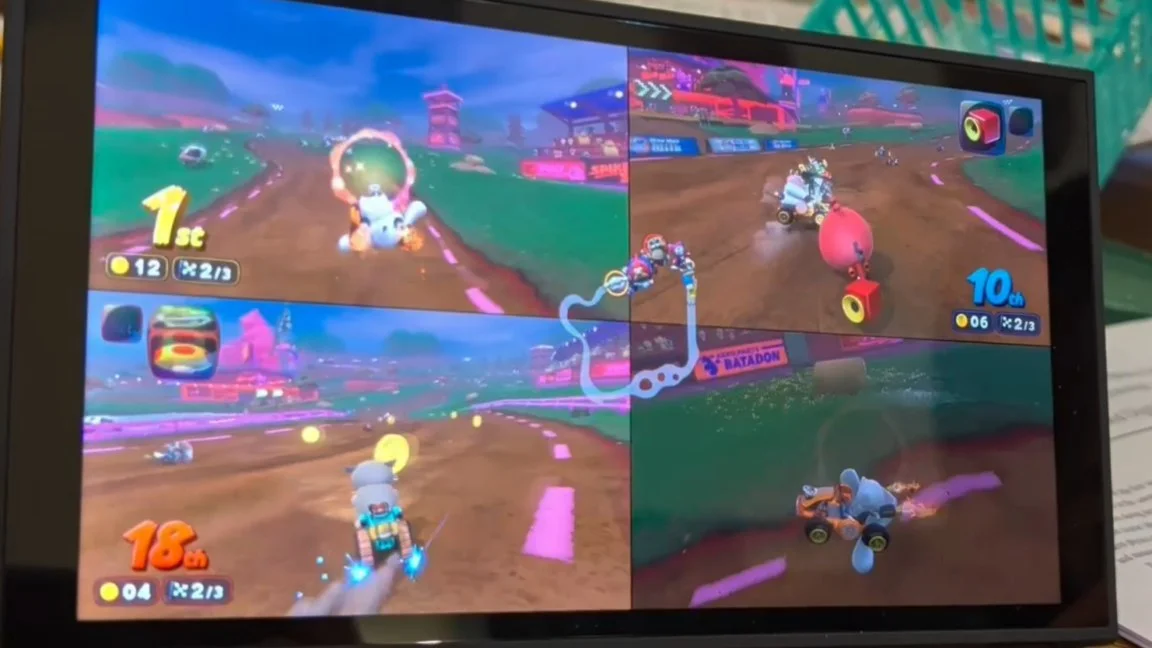
22 октября исследователь безопасности Сэмми Хаджхамид, известный как Pepsipu, показал программный взлом Nintendo Switch 2. С его помощью можно запускать homebrew-программы и модифицировать игры: в качестве демонстрации исследователь добавил новых персонажей в Mario Kart World.
Взлом использует ошибку переполнения целого числа в интерпретаторе SmileBasic 4 для первой Switch. Она открывает доступ к указателю массива и позволяет читать и изменять отдельные участки памяти. Затем исследователь нашёл переполнение буфера в системном модуле файловой системы, которое дало более широкие привилегии.
Для запуска метода нужны SmileBasic 4 и компьютер на macOS или Linux в той же сети, что и консоль. На компьютере запускается node.js-пакет, помогающий получить привилегированный доступ.
Взлом ограничен пользовательской средой и не даёт доступа к ядру или полного контроля над устройством. Исследователь также сообщил о возможности изучать игры, копировать сохранения и работать с периферийными устройствами.
Nintendo уже удалила SmileBasic 4 из цифрового магазина Switch по всему миру. Японская демоверсия на момент публикации Ars Technica ещё была доступна, но её совместимость с методом не подтверждена. Взлом работает на прошивке 23.0.1; будущие обновления могут закрыть уязвимость.


