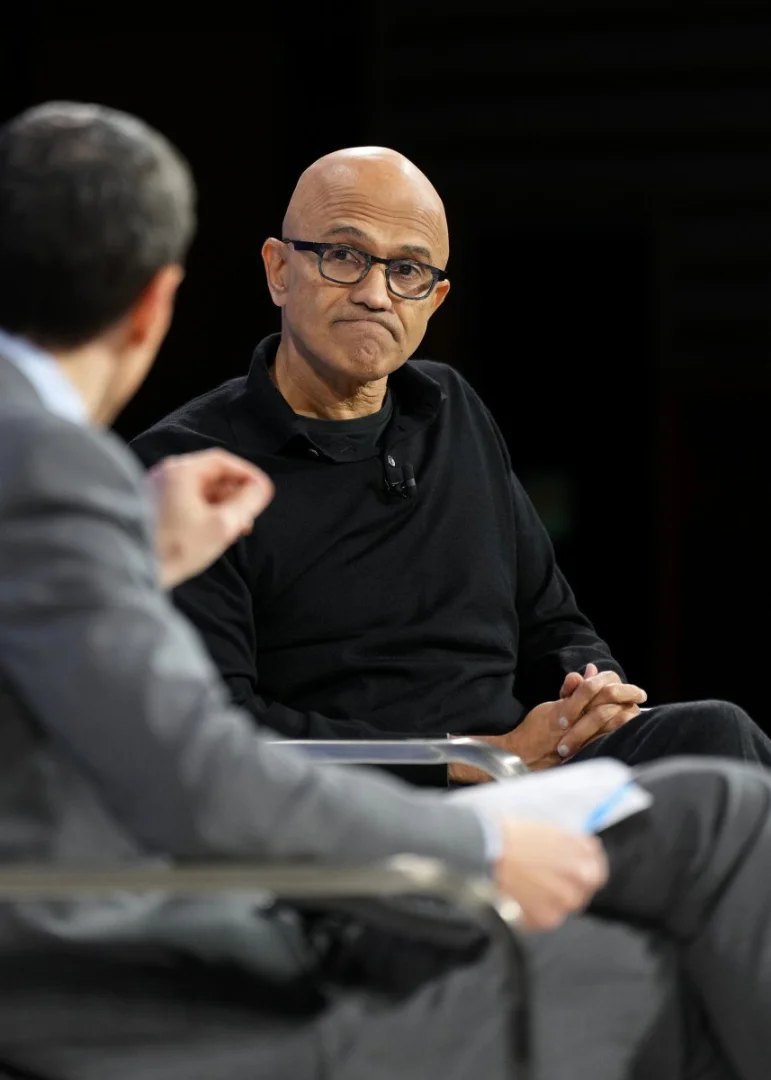
Глава Microsoft Сатья Наделла 18 ноября на саммите DealBook заявил, что часть критической инфраструктуры США содержит уязвимости, которые невозможно устранить обычным программным обновлением. Среди примеров он назвал прошивки, чиллеры для охлаждения и системы HVAC, подключённые к интернету.
По словам Наделлы, проблема касается и транспортных систем: в них обнаруживается оборудование с прошивками, которые нельзя исправить патчем. Речь идёт о последствиях подключения к сети устройств, прежде работавших изолированно.
Это расширяет круг систем, потенциально доступных для обнаружения и атак. Наделла связал срочность проблемы с кибератаками, которым помогают инструменты искусственного интеллекта.
Выступление прошло на фоне недавней волны крупных сбоев. Среди них был глобальный сбой Microsoft Outlook; также сообщалось о перебоях, затронувших АНБ, Федеральное авиационное управление США и Apple. Опасения, что сбои вызваны кибератаками, возникли, однако официальные лица эти версии отрицали.
Говоря об Outlook, Наделла объяснил сбой скрытой ошибкой, которая привела к «идеальному шторму». Microsoft подготовила отчёт о происшествии и намерена использовать выводы для изменений в архитектуре сервисов и операционных процессах.
По словам руководителя Microsoft, компании ускоряют поиск уязвимостей и их устранение. Искусственный интеллект стал мощным инструментом для обнаружения слабых мест, но одновременно упростил проведение сложных кибератак.
Раньше у компаний было больше времени, чтобы проверить исправление, разобраться в ситуации и установить его. Теперь патч может понадобиться немедленно: уязвимость уже эксплуатируют в реальных атаках.
Сокращение времени на проверку повышает вероятность нестабильной работы систем после обновления. Наделла отметил, что компаниям придётся модернизировать инфраструктуру, оценивать возможные способы атаки и улучшать обнаружение угроз и защиту в реальном времени.


