3 ноября 2026 года Google сообщил, что ликвидировал ботнет x.cpe, который работал более чем на 1,3 млн сертифицированных Android TV-приставок. Производитель из Шэньчжэня Videostrong Technology обходил проверку Google и устанавливал вредоносное ПО после активации устройств.
Ботнет продавал доступ к заражённым устройствам. Операторы запускали терминальные команды, захватывали изображение с экрана и сканировали другие устройства в локальной сети. Чаще всего приставки работали как резидентные прокси для сомнительного трафика или участвовали в рекламном мошенничестве.
Схема держалась на предустановленной программе x.cpe или com.oemservice. Сама по себе она не была вредоносной, но имела системные права, отключала Play Protect и скачивала модули по командам операторов. Поэтому Google не замечал угрозу на этапе сертификации.
Trend Micro насчитал 1 472 554 заражённых устройства. Большинство находились в Бразилии, Малайзии, Ираке, Мексике и Тайване, десятки тысяч — в США, Германии, Великобритании, Австралии и Канаде. Данных по Беларуси нет.
Google вместе с полицией Японии, Synthient и Trend Micro отключил серверы управления ботнетом и прекратил сотрудничество с Videostrong. Производителю и дочерним структурам запрещено использовать сервисы и приложения Google.
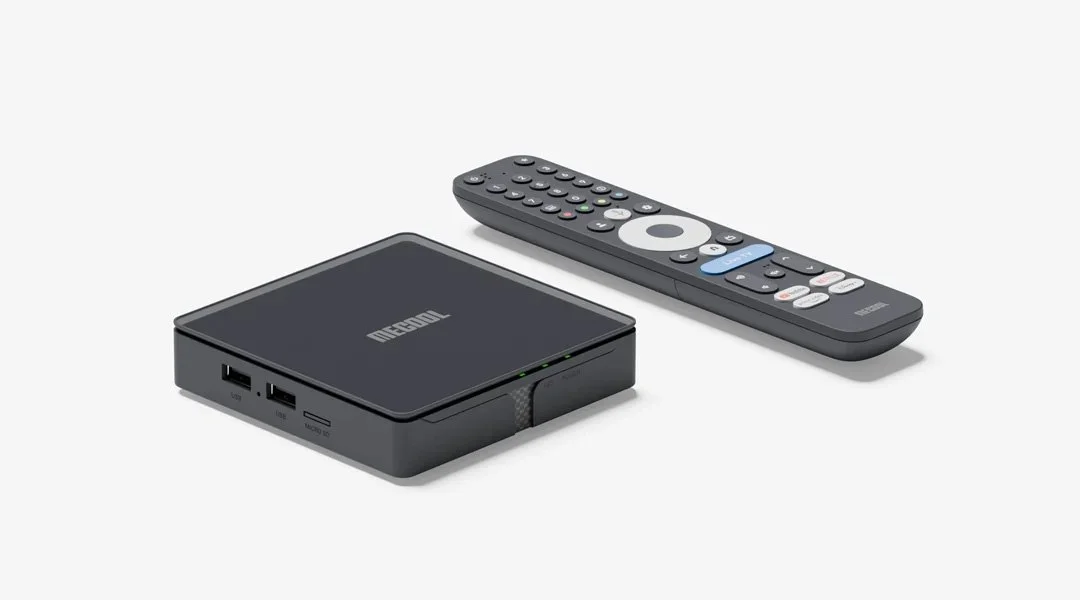
Synthient опубликовала список из 182 моделей, попавших в ботнет. Если у вас приставка MECOOL или безымянного бренда, сверьте модель с этим списком. Play Protect на таких устройствах, скорее всего, отключён, а вредоносные модули остаются в системе как системные приложения, которые сложно удалить вручную.
Google обновил процесс сертификации, чтобы закрыть лазейку. Android при этом остаётся открытой системой, и Videostrong может продавать устройства под другими брендами без сервисов Google, но вредоносную инфраструктуру придётся строить заново.


